|
|
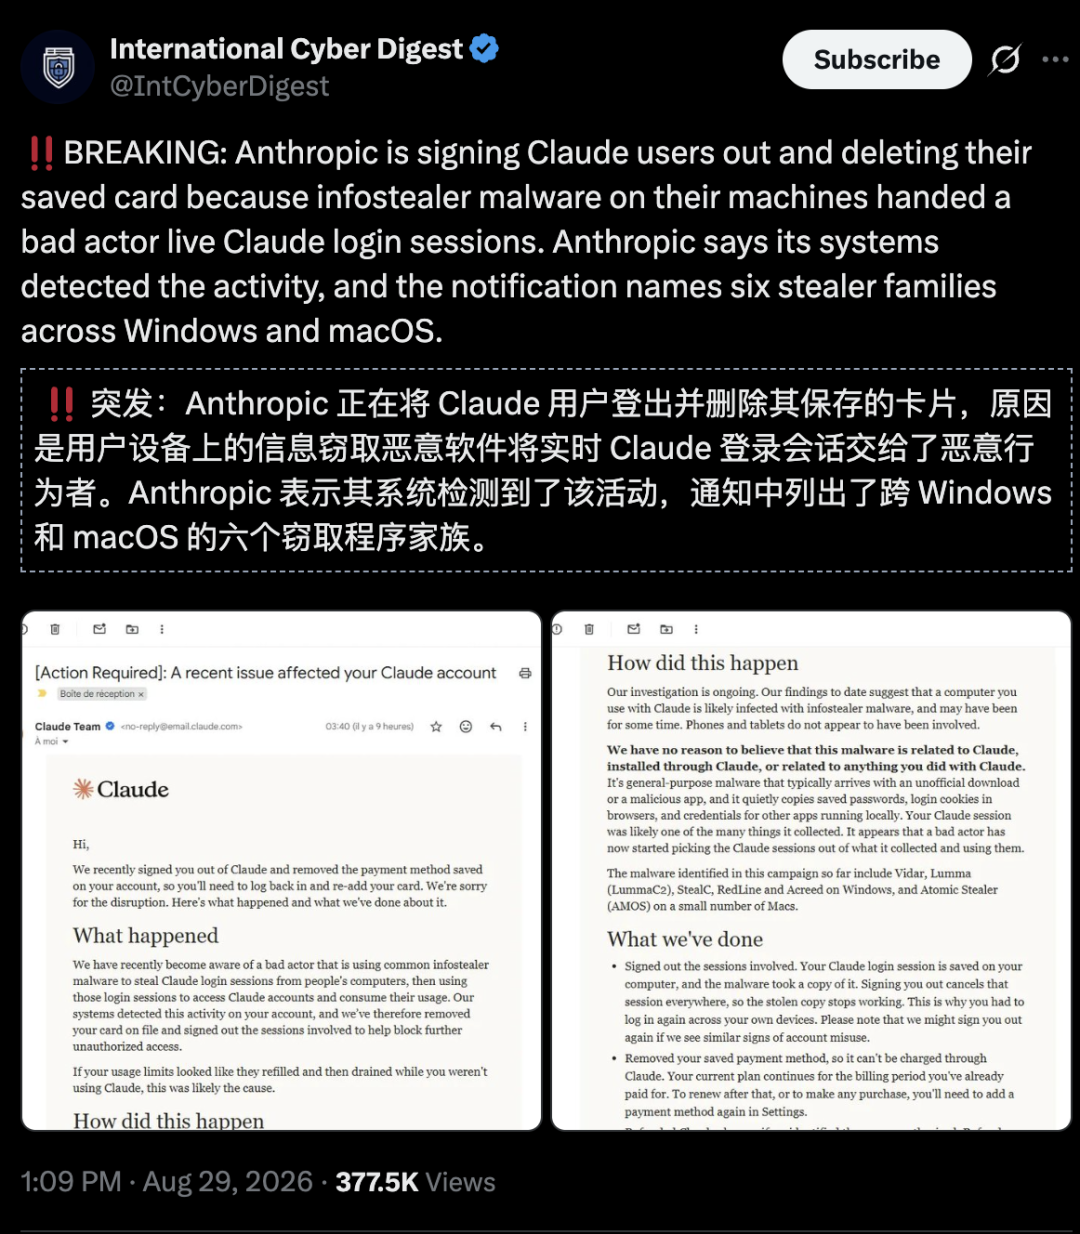
就在刚刚,Anthropic突发大规模账号安全事件,大批Claude用户被强制注销!
就在这两天,大批Claude用户发现:没有任何封号预警,自己的账号忽然就被强制下线了。
甚至,连后台绑定的Visa、Mastercard等付款方式,都被官方紧急清空!
一时间,用户们炸锅了。
不过,这一次可别急着骂官方。A社这次真不是在作妖,而是在拔网线救人。
真相就是:一场席卷全球、针对AI用户的隐秘猎杀行动已经爆发了!
现在,黑客们不再盯着你的银行卡余额,而是开始偷AI算力。
在今天这个算力如黄金的时代,你的AI算力,很可能正在被黑客疯狂白嫖,而你却浑然不觉。
这次,在官方邮件中,Anthropic直接点名了六大木马。如果你最近觉得电脑变慢、账号有异常登录,请立刻警惕以下名字:
Windows系统:
Vidar: 老牌窃密木马,专门搜刮浏览器的密码、浏览历史记录,甚至是你的加密钱包密钥。
Lumma (LummaC2): 近期极其猖獗,有人反馈,他在用Claude写代码时,Windows Defender一直报警拦截Lumma。
StealC:轻量级 MaaS,Lumma 熄火后的主要接盘者之一,2026 年初仍属四大活跃家族
RedLine:最老牌家族之一;2024年10月被荷兰警方与美国FBI端掉服务器,开发者在美遭起诉
Acreed:2月10日首次被Webz 观察到的,头一周就上传了4000多条日志,很快超过了Raccoon、RedLine、Vidar和StealC
Mac系统:
Atomic Stealer (AMOS):少数Mac用户也在此次攻击中沦陷。AMOS就是专门针对macOS的窃密木马,同样通过破解软件、虚假应用更新(比如伪装成浏览器升级)潜入电脑,直接卷走你的Keychain和浏览器Cookie。
更可怕的是,如果你中了以上木马,你的银行卡、微信/支付宝网页版、你的公司内部系统权限,很可能已经在黑客的服务器上裸奔了。
事件的导火索,是Reddit上一位老哥分享的亲身经历。
几天前,他在睡梦中收到了一封来自Claude官方的红色警报邮件。
「您的账号存在异常,我们已强制退出您的登录,并删除了您的付款方式。」
在此之前,这位老哥刚经历了一场噩梦。
他的社交账号被黑客入侵,被用来发送加密货币诈骗信息。
好在他懂点技术,费了老大劲把病毒清理了,并且快速修改了所有账号的密码。
本来他以为,改掉密码就能高枕无忧了,谁知道,黑客的阴谋才刚刚开始。
半夜,Claude官方发来警告:有人正通过API,疯狂盗取他的Token!
这位老哥的经历,绝对不是个案。
从上周末起,就有大批用户反映:自己的账号莫名其妙被踢下线,要求重新登录。
打开设置一看,自己绑定的信用卡,竟然不翼而飞了!
为了防止用户遭受更大的经济损失,官方正在采取极端手段——强制注销被感染用户的账号,并直接物理删除账户里保存的银行卡信息!
黑客是怎么做的 ?
Anthropic在邮件里解释说:
我们发现,有恶意攻击者正利用常见的信息窃取木马,从用户的电脑中盗取 Claude 的登录 Session(会话凭证)。然后利用这些凭证,直接潜入你的账户,疯狂消耗你的使用额度。
如果说Claude是一个顶级俱乐部,账号密码就是你的身份证,双重验证(2FA/手机验证码)就是前台的人脸识别,而Session / Cookie 就是前台确认你的身份后,发给你的一张「VIP通行卡」。
正常情况下,只要VIP卡在有效期内,就不需要每次去前台刷脸。
而黑客的招数,是「绕过前台,直接偷通行卡」。
这次事件的元凶,就是上文提到的Windows上的 Vidar、LummaC2、StealC、RedLine、Acreed,以及Mac上的AMOS。
这些木马根本不会管你的密码和手机验证码,而是潜伏进你的浏览器后台,把你保存在本地的Cookie和Session ID全部偷走!
拿到这些凭证后,黑客能在自己电脑上伪造出相同的环境,然后直接免密登录你的Claude账号,甚至绕过严苛的2FA双重验证。
正如某位网友指出的:「仅仅改密码,对已经被盗走的Session Cookie毫无作用。你必须首先撤销活跃的会话,否则攻击者只会继续骑在你的旧会话上为所欲为。」
如果出现以上情况,千万不要侥幸!你很可能已经中招了,请立刻执行以下操作。
1.全网注销: 仅仅改密码是没用的!你必须登录所有核心账号(Google、Claude、OpenAI等),在安全设置里找到 「退出所有设备的登录」。
2.清理浏览器的「定时炸弹」: 清除浏览器所有时间的「Cookie及其他网站数据」。
3.斩断毒源,告别「白嫖」: 停止下载非官方渠道的「破解版」、「绿色版」软件或游戏。这次爆发的Lumma和RedLine木马,几乎全披着「破解资源」的外衣。
4.物理超度,重装系统: 永远不要完全相信杀毒软件(甚至是你的AI)说「系统已安全」。如果确定感染了高危木马,请备份重要文件,重装系统。
这个新纪元里,黑客已经把目光转向Cookie。你的算力,可以被无缝折现。
保护好你的AI账号,就是保护你在这个时代最核心的生产力。
如果你身边也有每天重度依赖Claude、ChatGPT的朋友,请务必通知他一下。千万不要等到额度被抽干、信用卡被刷爆的那一天。 |
|


